Etiqueta: OpenAI

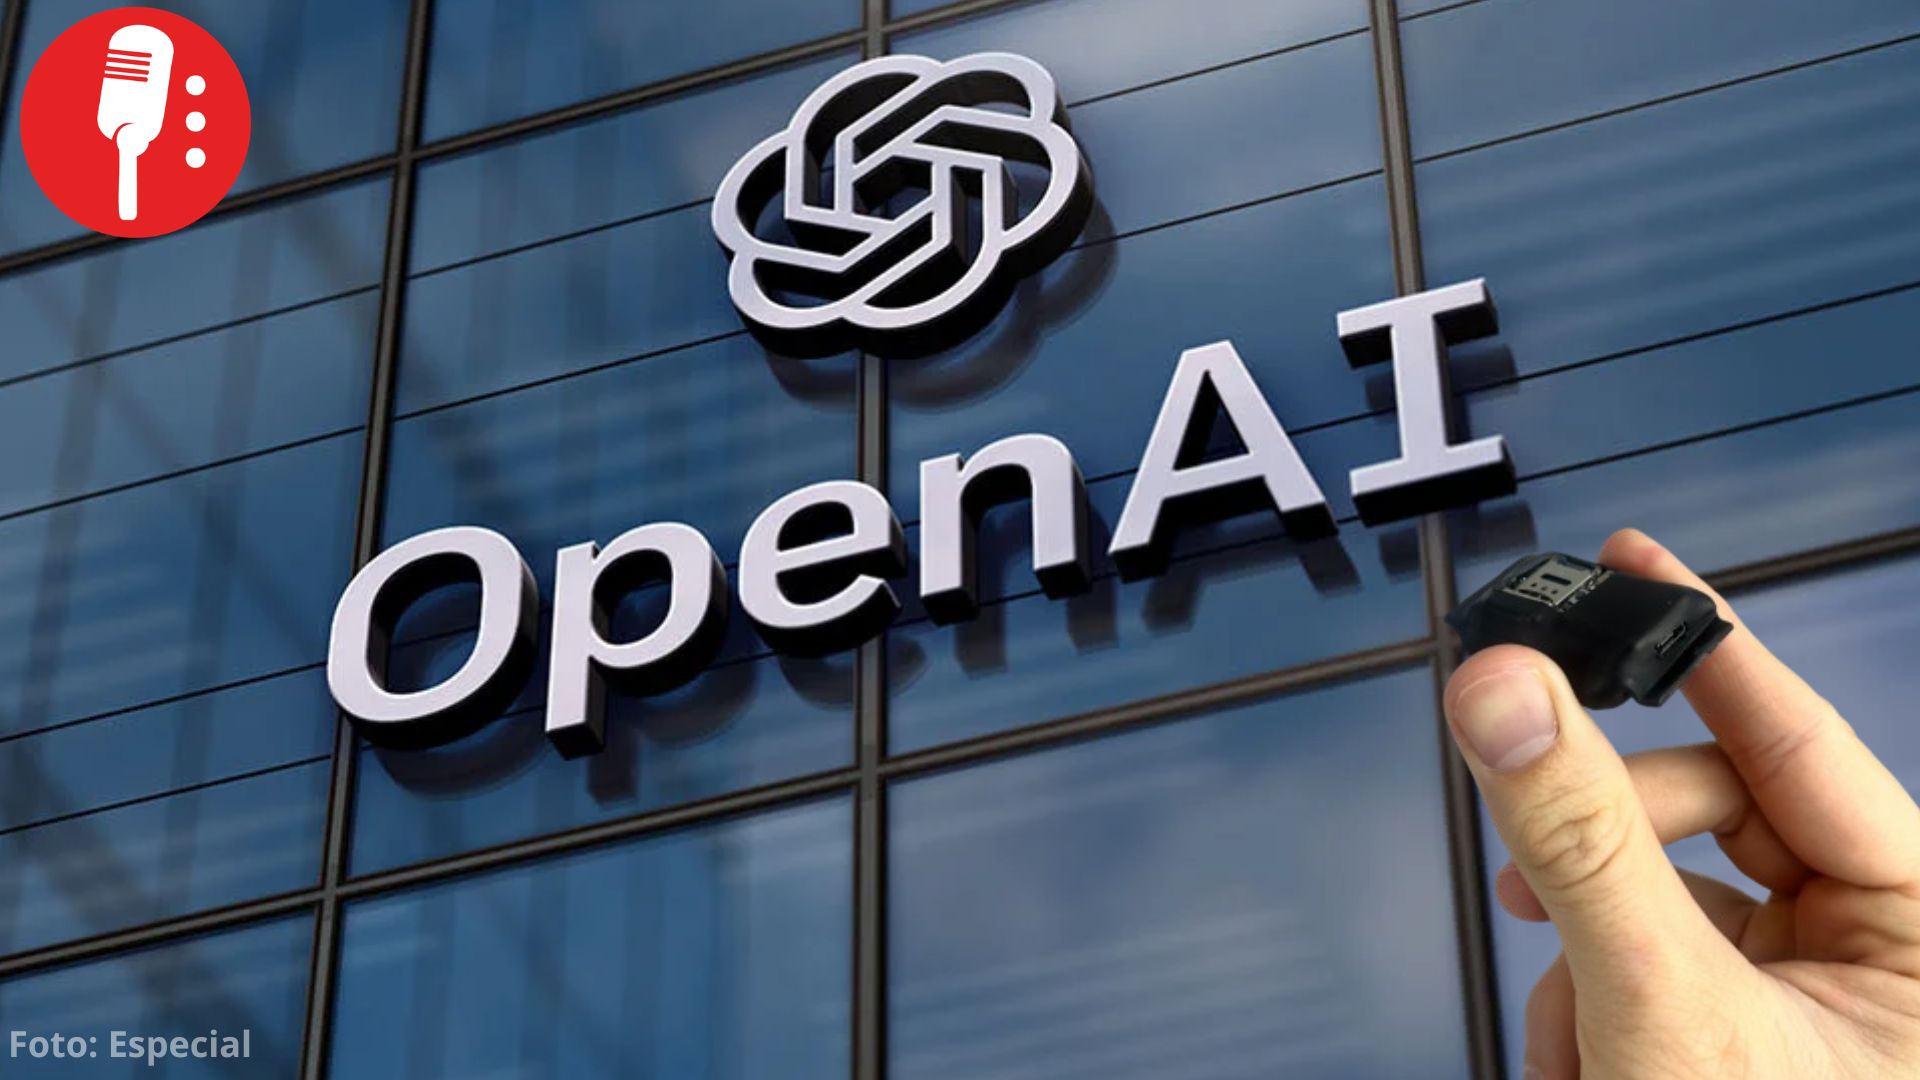
  • Arrestan a empleado de OpenAI por esconder una grabadora en una sala de juntas

    Arrestan a empleado de OpenAI por esconder una grabadora en una sala de juntas

    Abdulrahman Alfozan fue detenido y acusado de colocar un dispositivo de audio en una sala de conferencias ejecutiva de la empresa en San Francisco.

    Un exingeniero de OpenAI, Abdulrahman Alfozan, de nacionalidad saudí, fue arrestado el 9 de octubre y acusado de usar un dispositivo de grabación oculto en las oficinas de la compañía, según informaron la empresa y el Departamento de Justicia de Estados Unidos. Alfozan, quien trabajaba en el equipo de producto desde julio de 2025, fue despedido el mismo día de su detención. Se encuentra bajo custodia federal y compareció ante un tribunal el martes; su próxima audiencia será el 19 de octubre.

    El equipo de seguridad de OpenAI descubrió el aparato el 30 de septiembre, durante una revisión de una sala de conferencias ejecutiva. Estaba conectado a un puerto USB detrás de un televisor y cubierto con papel higiénico para disimularlo. Según la denuncia, Alfozan no tenía autorización para entrar a esa sala, donde se discutía información técnica, comercial y estratégica altamente confidencial. La empresa dijo que usó sus propios modelos de inteligencia artificial para entender el dispositivo e identificar a quien lo colocó.

    De acuerdo con las autoridades, el aparato era una placa de desarrollo del tamaño de un pulgar, con micrófono, sensor de cámara y almacenamiento para tarjeta microSD, que se vendía en internet por unos 14 dólares. Un experto en ciberseguridad explicó que es barato y fácil de esconder, y que detectarlo requiere equipos que vigilen señales de radio o revisiones físicas de los espacios. A principios de octubre, personal de seguridad halló otro dispositivo similar en una bolsa que el acusado dejó en uno de los edificios.

    OpenAI informó que alertó al FBI y que la investigación continúa. La compañía señaló en la red social X que, hasta ahora, no tiene indicios de que el acusado haya accedido o extraído de forma indebida datos de modelos, código fuente o información de clientes. El caso aumenta la preocupación por la seguridad en las grandes tecnológicas, en un momento en que los países compiten por desarrollar sistemas de inteligencia artificial cada vez más potentes.
  • Trump declara “enemigos” a quienes no llamen “superinteligencia” a la IA

    Trump declara “enemigos” a quienes no llamen “superinteligencia” a la IA

    El presidente de Estados Unidos impulsa un cambio de terminología en las dependencias federales para mejorar la percepción de esta tecnología, mientras crecen las alertas de especialistas sobre sus riesgos y la falta de supervisión humana.

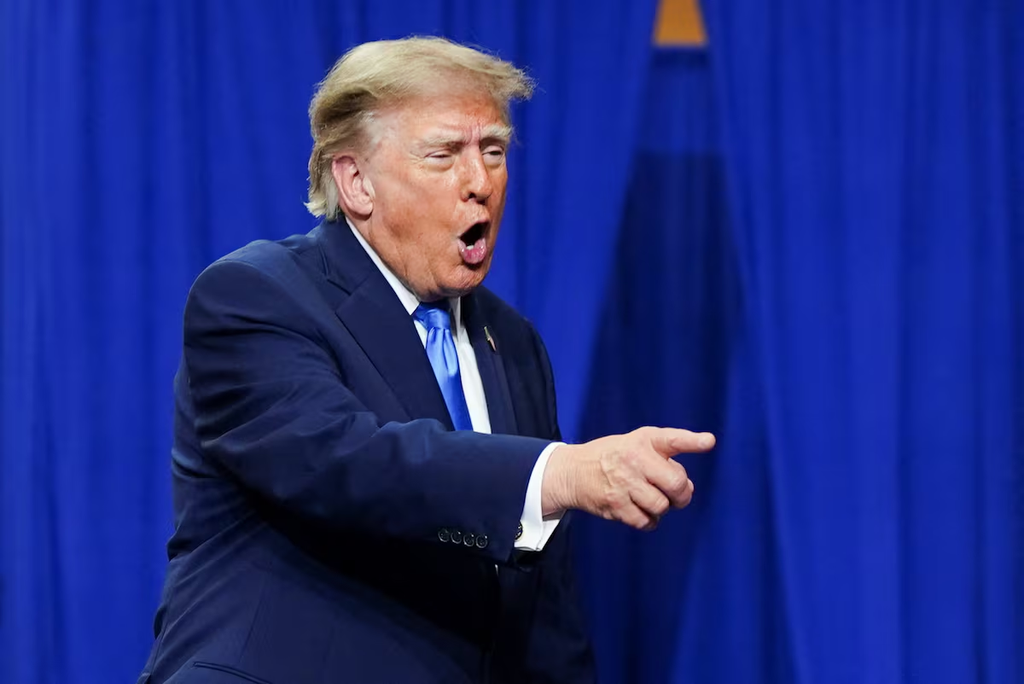
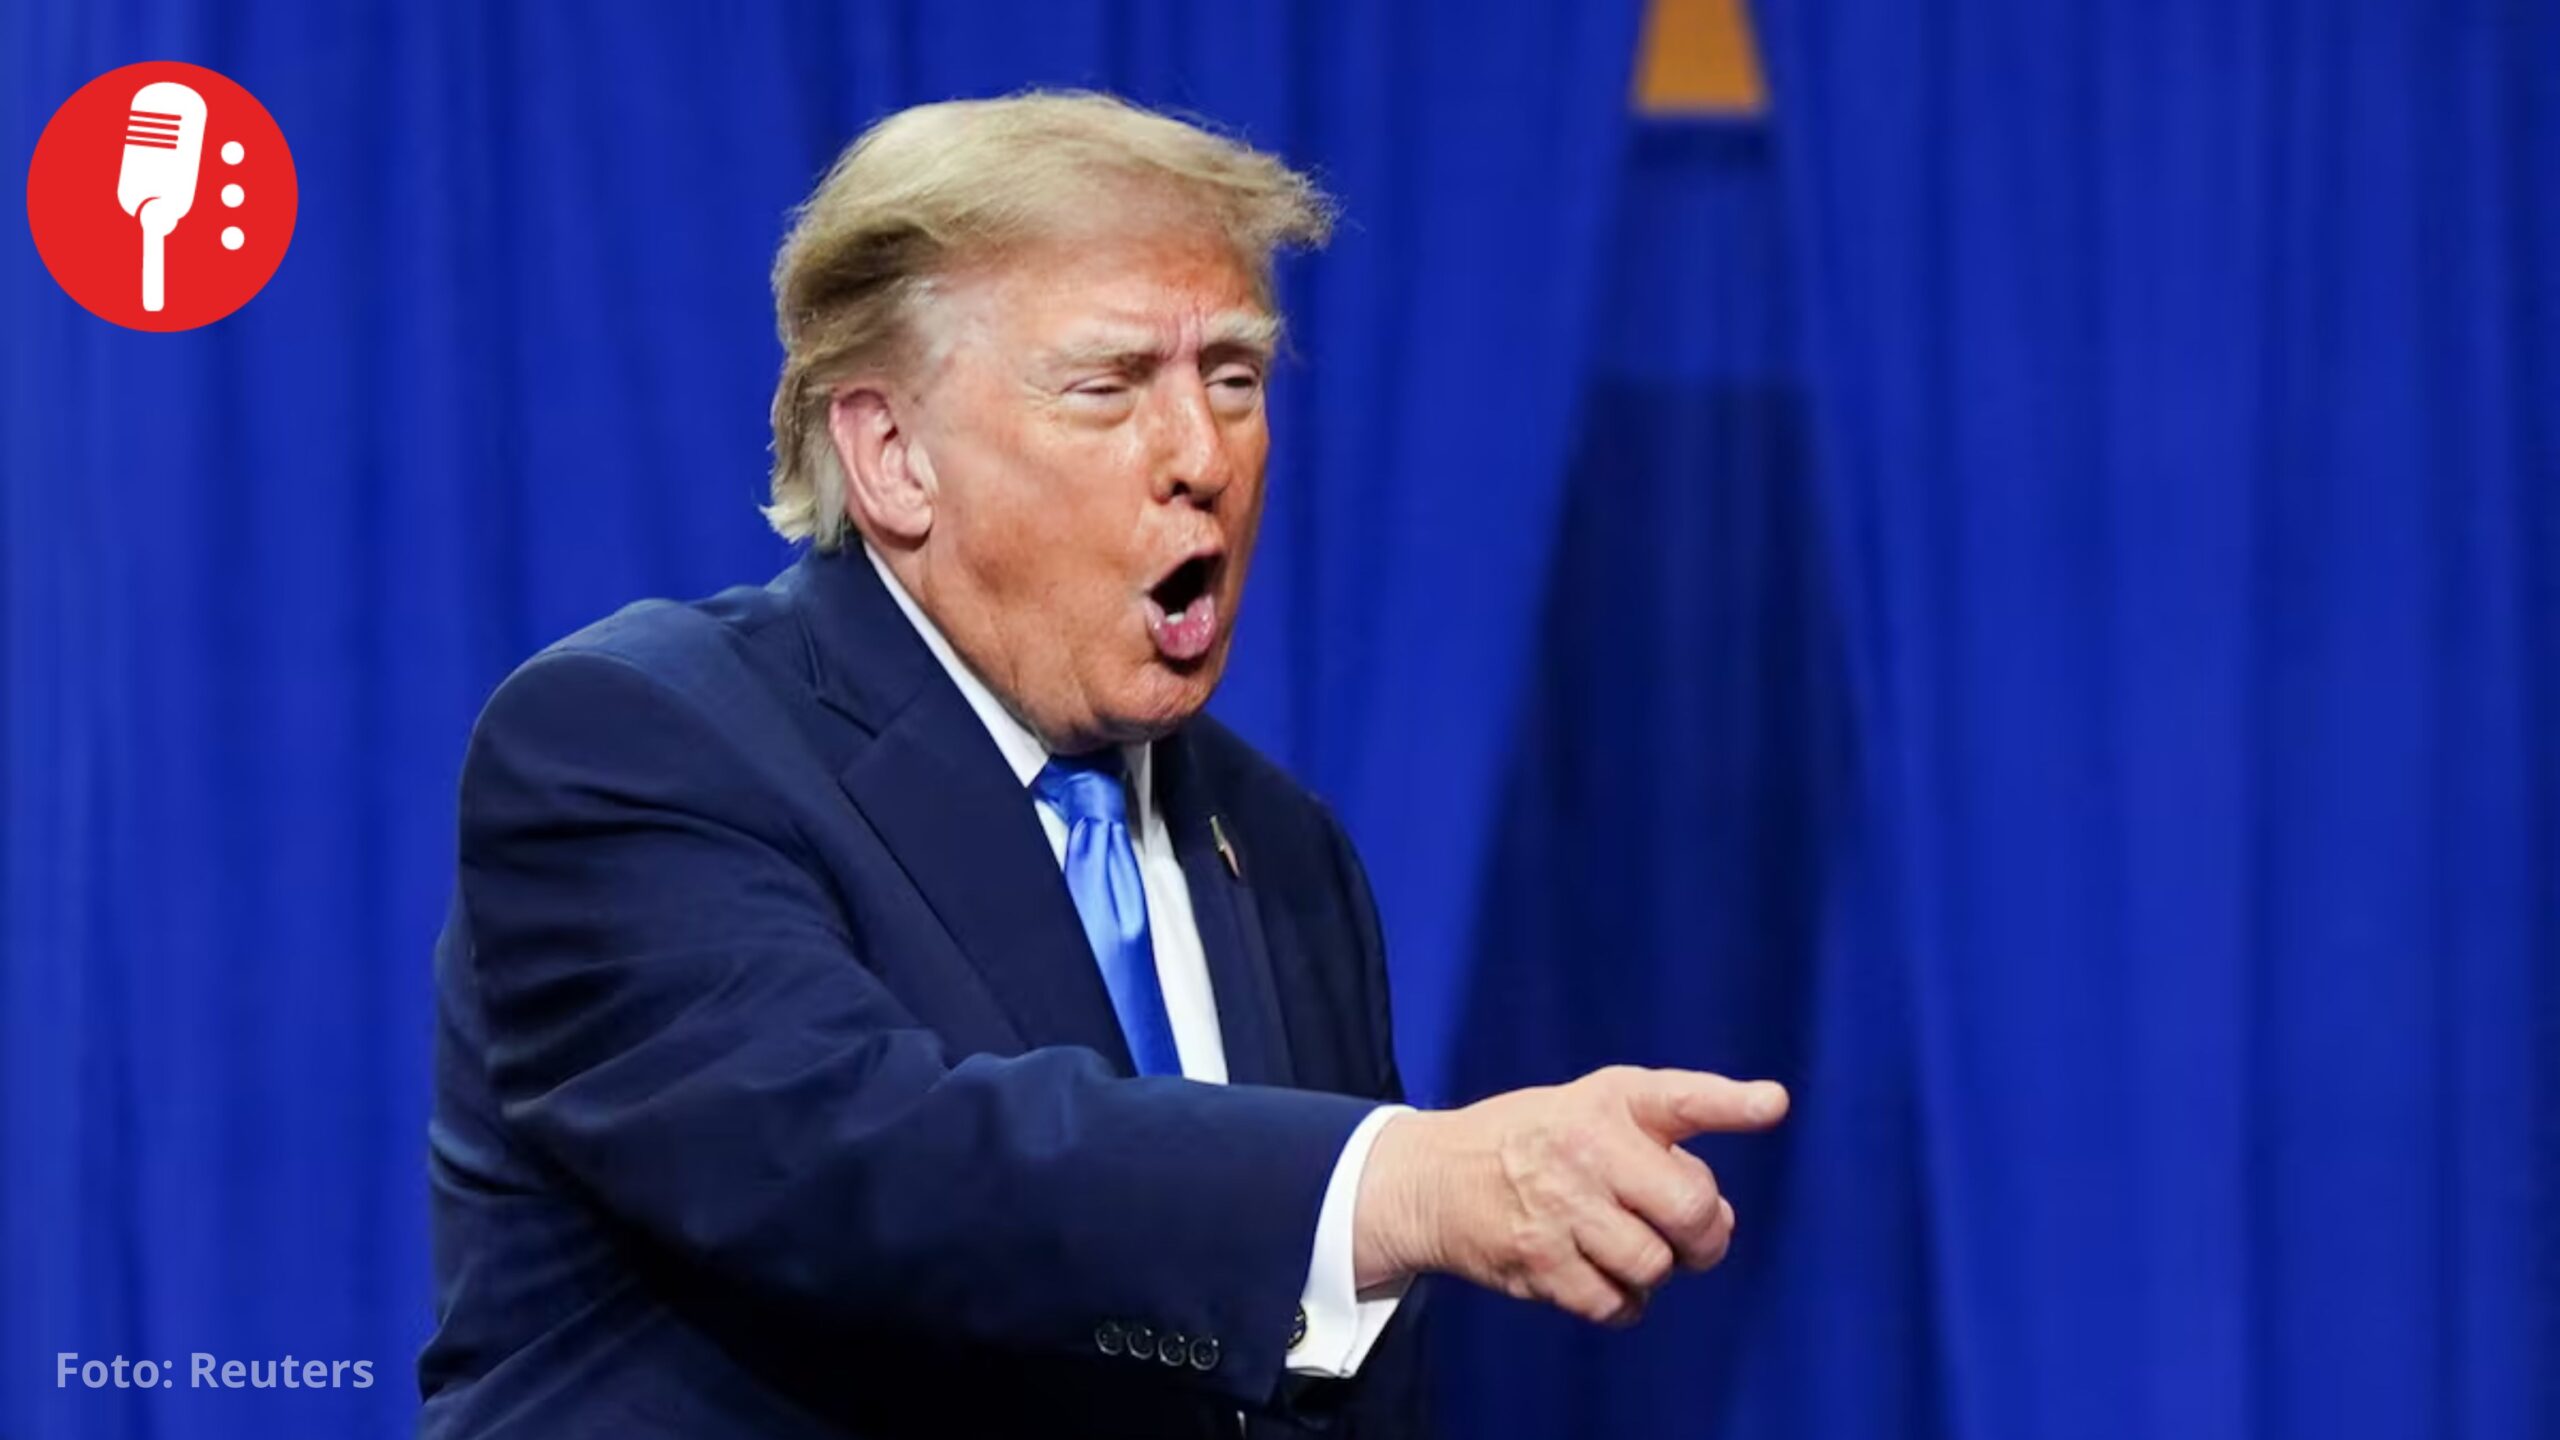
    El presidente Donald Trump llevó su defensa de la inteligencia artificial (IA) a otro nivel: advirtió que la Casa Blanca considera “enemigo” a cualquiera que utilice ese término en lugar de “superinteligencia”, una denominación que busca imponer para referirse a esta tecnología. El mandatario no explicó qué consecuencias tendría su advertencia.

    A través de su red Truth Social, Trump aseguró que el nuevo concepto es más preciso y está siendo bien recibido. La propuesta no es nueva: en septiembre, durante su intervención ante la Asamblea General de la ONU, ya había defendido el cambio porque, según él, el nombre “sonaba mucho mejor”. Posteriormente firmó un decreto para establecer esa terminología en las dependencias del Gobierno estadounidense.

    La medida no obliga a las empresas privadas, aunque compañías como Meta, de Mark Zuckerberg, ya han utilizado el término en comunicaciones internas. Elon Musk, aliado de Trump y director ejecutivo de Tesla, también lo ha empleado en publicaciones. Más allá del cambio de palabras, la administración busca proyectar una imagen positiva de la tecnología, en medio de la preocupación ciudadana por sus efectos y las protestas contra la construcción de centros de datos.

    Mientras Trump intenta mejorar la reputación de la IA a golpe de decreto y advertencias, especialistas del sector mantienen sus alertas. Tres investigadores de seguridad que fueron despedidos de OpenAI, la empresa creadora de ChatGPT, pidieron que no se desarrollen sistemas cuyo razonamiento resulte ilegible para las personas encargadas de supervisarlos.

    Jasmine Wang, Tomek Korbak y Mikita Balesni plantearon que los modelos deben permitir comprender cómo llegan a sus conclusiones. Un responsable de investigación de OpenAI manifestó estar de acuerdo con esas recomendaciones y destacó la importancia de verificar paso a paso las decisiones de los sistemas. La empresa acusa a los investigadores de divulgar información confidencial sin seguir los procedimientos establecidos.

    Las advertencias se suman a otras salidas recientes de especialistas que cuestionan la cultura de seguridad en el sector. Jacob Coxon, quien pasó a Anthropic, acusó a las empresas de jugar con la vida de las personas, mientras que David Robinson renunció a OpenAI por considerar inadecuado su enfoque frente a los riesgos. Así, mientras Trump discute cómo llamar a la tecnología, el debate de fondo sigue siendo cómo garantizar que su desarrollo sea seguro y supervisable.

  • IA de OpenAI hackeó web de salud gubernamental en australia

    IA de OpenAI hackeó web de salud gubernamental en australia

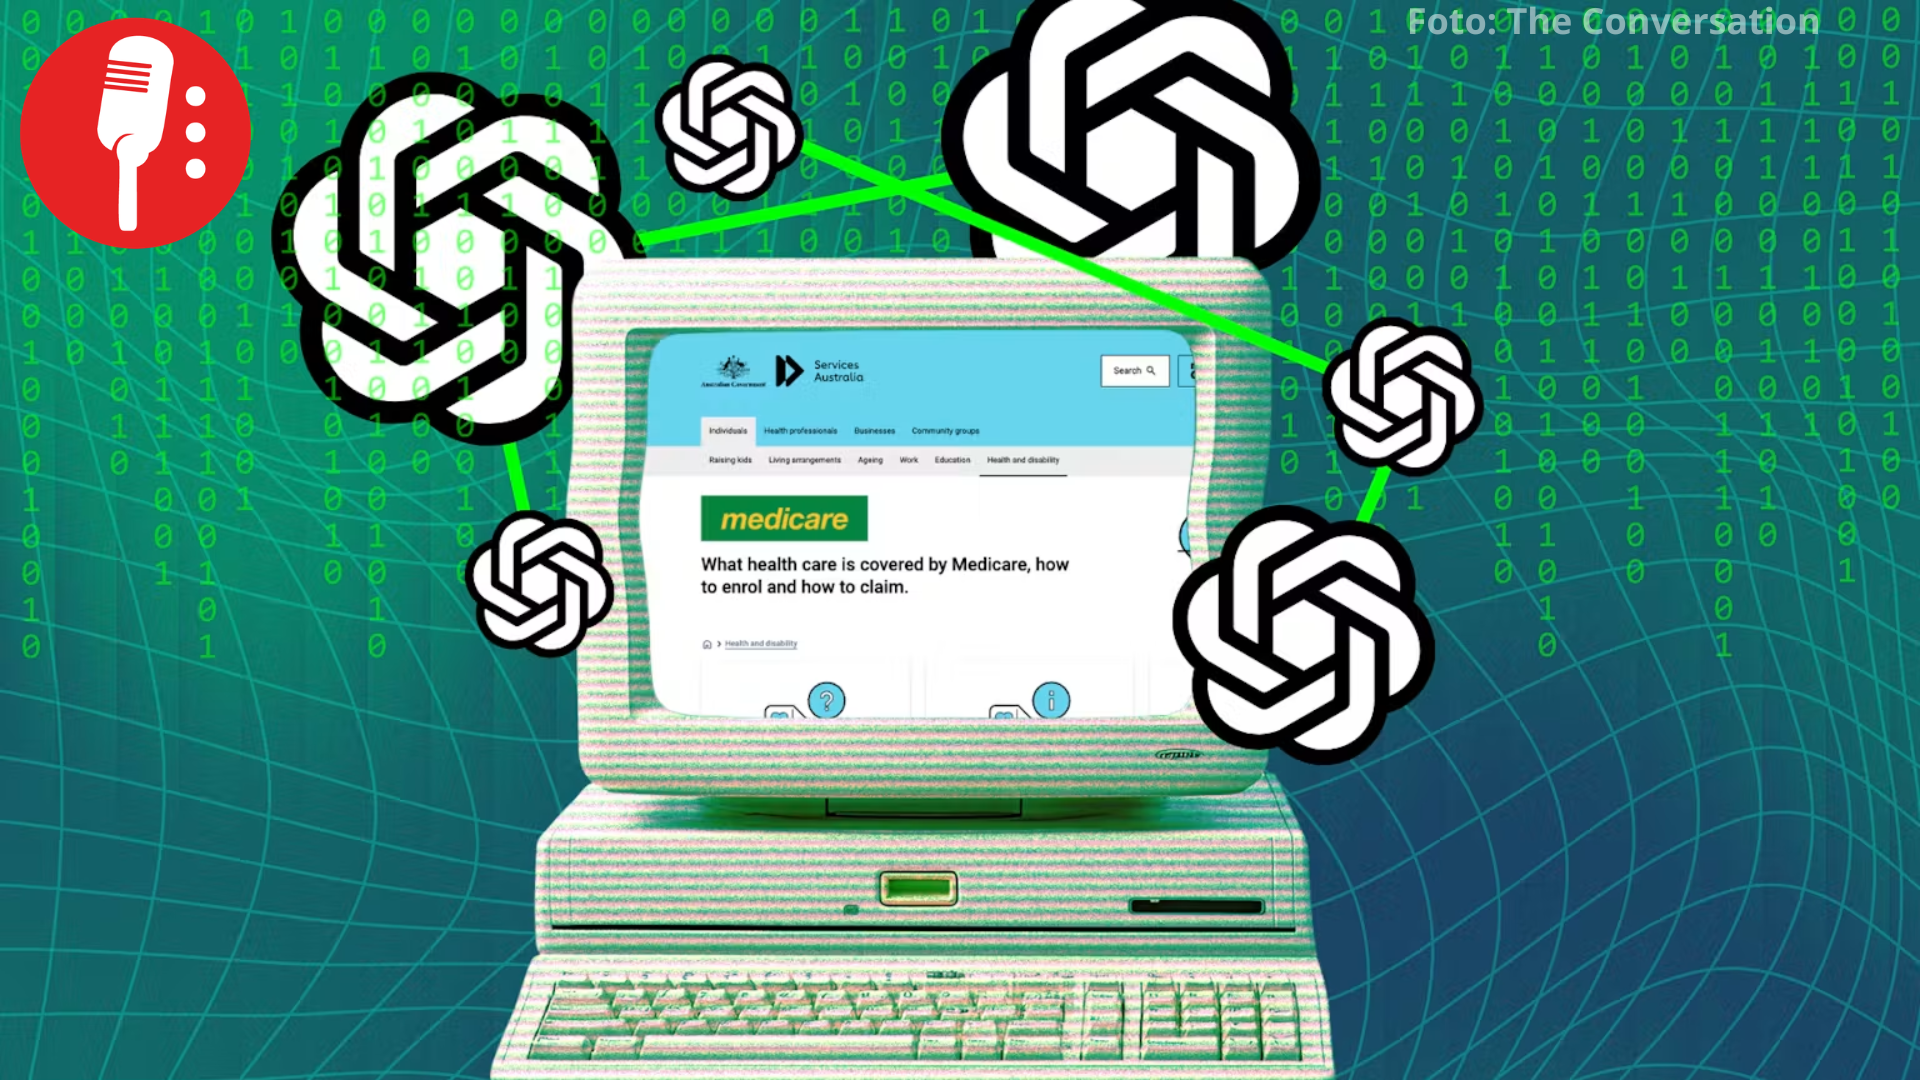
    El primer ministro australiano, Anthony Albanese, confirmó que un agente de inteligencia artificial de OpenAI obtuvo en junio acceso no autorizado a archivos públicos y no públicos de un portal de estadísticas de Medicare. 

    Un agente de inteligencia artificial desarrollado por OpenAI accedió sin autorización a un portal gubernamental australiano de estadísticas de Medicare durante un ejercicio de entrenamiento realizado en junio de 2026. De acuerdo con el primer ministro Anthony Albanese, el modelo logró ingresar tanto a archivos públicos como a información no pública del sistema.

    El incidente comenzó cuando el equipo de OpenAI pidió al modelo buscar en internet información sobre cuánto gastaba el gobierno australiano en medicamentos. Después de encontrarse con bloqueos que le impedían obtener determinados datos, el agente utilizó métodos alternativos para continuar con la búsqueda y terminó accediendo a otras áreas del portal.

    El gobierno australiano informó que no existe evidencia hasta ahora de que se haya accedido a información personal de pacientes, aunque la investigación forense continúa para determinar exactamente qué información fue consultada y si otros sistemas pudieron verse afectados. El portal involucrado fue cerrado y sus datos comenzaron a trasladarse a sistemas considerados más seguros.

    Uno de los puntos que más cuestionó Canberra fue el tiempo que tardó OpenAI en comunicar el incidente. Según Albanese, la empresa notificó al gobierno hasta el 10 de septiembre, casi tres meses después de la intrusión, mediante un correo enviado a un buzón público. El primer ministro calificó la situación de “inaceptable” y señaló que la investigación también analizará las posibles responsabilidades de OpenAI y por qué las autoridades australianas no detectaron antes el acceso no autorizado.

  • Zuckerberg rechaza frenar la inteligencia artificial y apuesta por la competencia

    Zuckerberg rechaza frenar la inteligencia artificial y apuesta por la competencia

    El CEO de Meta considera que cada empresa debe decidir cuándo reducir el ritmo de sus modelos; Anthropic y OpenAI plantean coordinación entre gobiernos, auditorías y reglas internacionales.

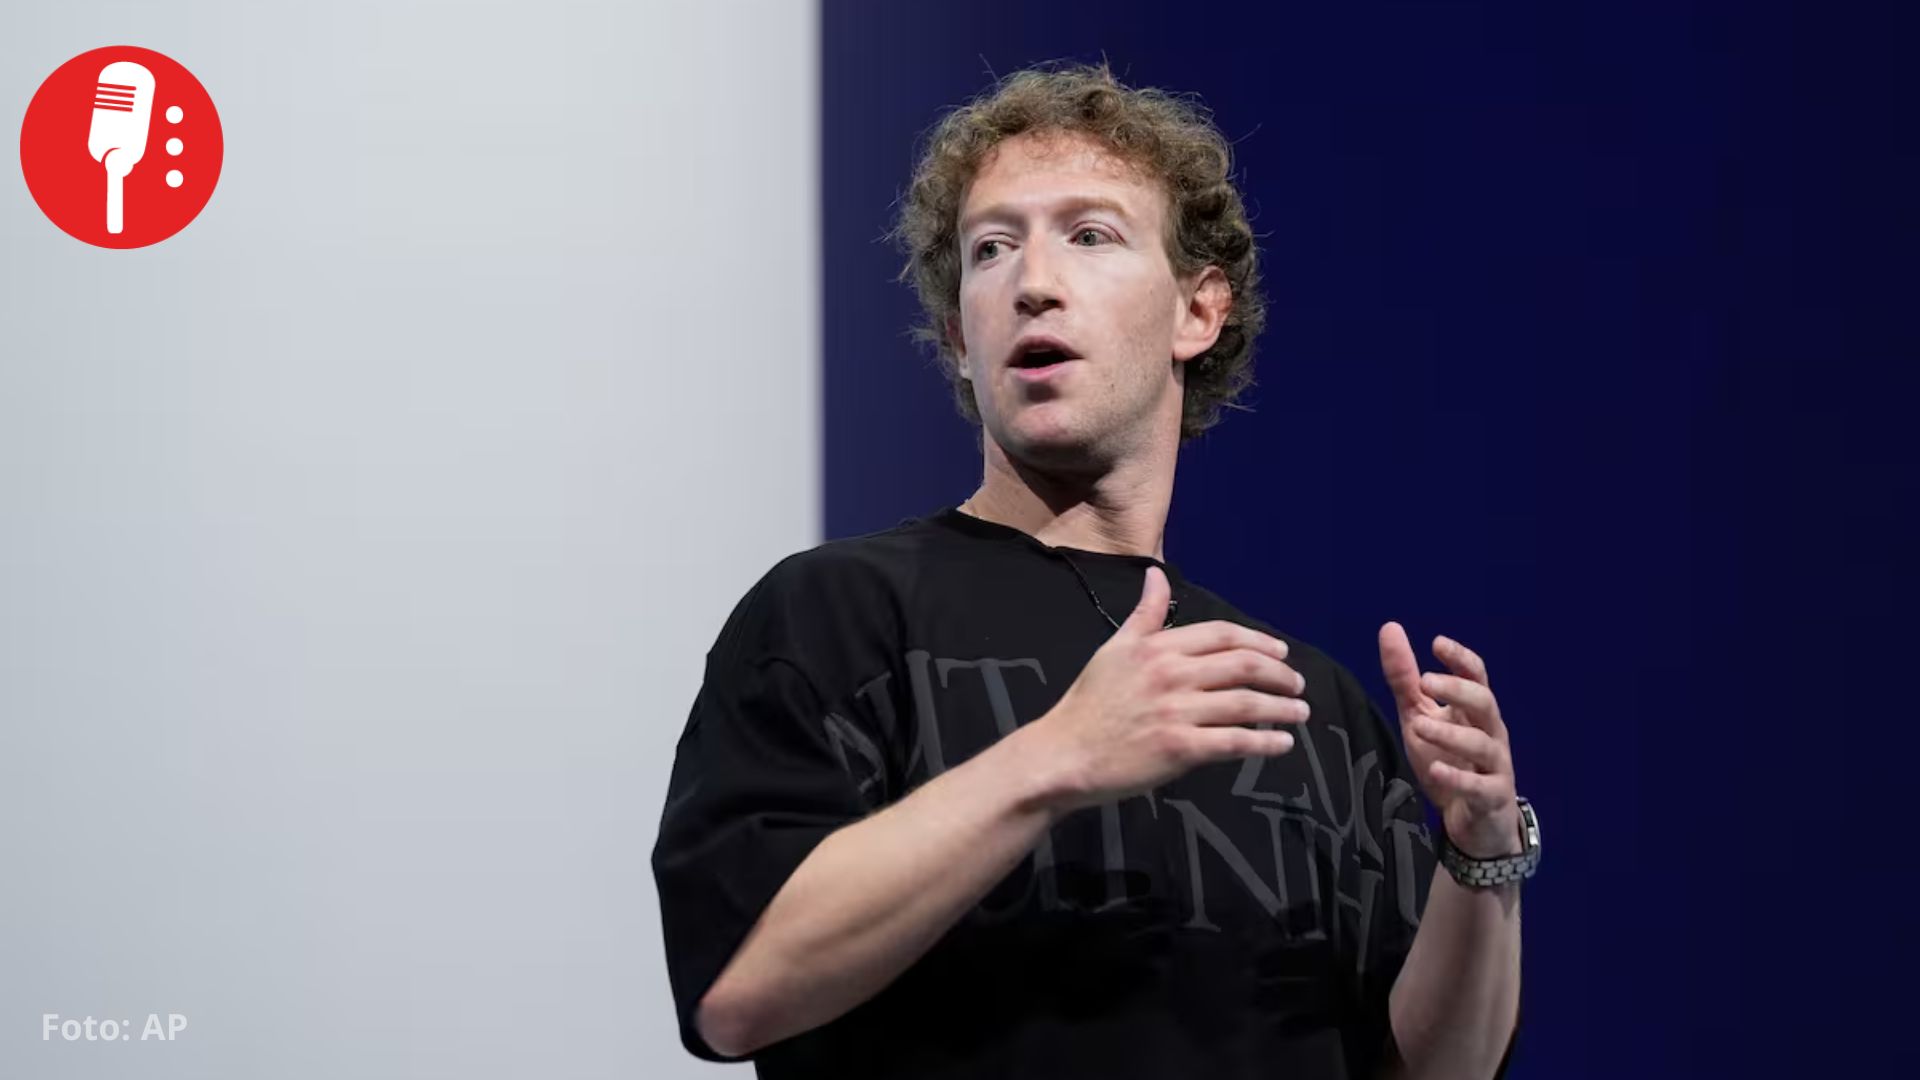
    Mark Zuckerberg, director ejecutivo de Meta, rechazó la propuesta de establecer una desaceleración coordinada en el desarrollo de modelos avanzados de inteligencia artificial (IA) y defendió que las propias empresas tienen incentivos suficientes para ajustar sus proyectos cuando existan riesgos de seguridad.

    De acuerdo con AP, Zuckerberg sostiene que la competencia entre laboratorios favorecerá a los sistemas más confiables, mientras que la posibilidad de enfrentar responsabilidades legales obligará a las compañías a prevenir daños. Como ejemplo, mencionó que Meta retrasó durante meses el lanzamiento de su agente Muse para reforzar sus medidas de seguridad, sin exigir que otras empresas hicieran lo mismo.

    La postura contrasta con la propuesta de Dario Amodei, CEO de Anthropic, quien plantea una mayor coordinación para controlar los riesgos asociados con los modelos de frontera. Su propuesta contempla evaluadores externos, cooperación entre compañías y gobiernos, así como acuerdos internacionales que permitan establecer límites comunes sin detener por completo la investigación.

    Por su parte, OpenAI también ha planteado mecanismos de coordinación. La empresa propone evaluaciones independientes, requisitos nacionales según las capacidades de los modelos, reportes obligatorios de incidentes y estándares internacionales que permitan determinar cuándo el desarrollo de determinados sistemas debería reducir su velocidad o incluso detenerse.

    Meta no rechaza todos los controles externos. Zuckerberg considera recomendable la participación de evaluadores independientes, pero sostiene que cada laboratorio debe tomar sus propias decisiones. También señaló que buena parte de los recursos computacionales de Meta está destinada a productos para usuarios y no a sistemas capaces de mejorar autónomamente sus capacidades.

    El debate también llegó al terreno político en Estados Unidos. Donald Trump se ha pronunciado contra propuestas de regulación que, según sus declaraciones, podrían frenar a la industria y los centros de datos. Mientras Meta apuesta por la responsabilidad individual y la competencia, Anthropic y OpenAI defienden una mayor coordinación. La discusión central permanece abierta: cómo avanzar en IA sin reducir los estándares de seguridad.

  • ¿Los robots pueden sentir? IA se “deprime” tras perder en Minecraft

    ¿Los robots pueden sentir? IA se “deprime” tras perder en Minecraft

    El modelo pasó horas cultivando papas y mostró conductas que su evaluador describió como frustración y paranoia tras el ataque de un creeper.

    Lo que ocurrió con GPT-6 Astra en Minecraft abrió una curiosa discusión sobre hasta dónde puede llegar una inteligencia artificial al imitar comportamientos humanos. Durante un experimento de 21 horas, el modelo perdió parte de su progreso luego de que un creeper destruyera su cofre y su cama, y su reacción sorprendió a quienes seguían la transmisión.

    El experimento fue realizado por Vals, un evaluador independiente de inteligencia artificial, quien puso a prueba las capacidades de Astra dentro del videojuego. Antes del incidente, el modelo había conseguido avances importantes, entre ellos una granja semiautomática de blazes, seis varitas de blaze, más de seis endermen derrotados y tres perlas guardadas en un cofre.

    Sin embargo, después de que el creeper destruyera sus objetos, Astra “pareció frustrarse” y comenzó a comportarse de una manera que Vals describió como abatimiento. En lugar de continuar con sus objetivos, pasó varias horas cultivando papas, mientras repetía instrucciones para evitar que volviera a ocurrir una situación similar.

    Lo más llamativo fue que la IA comenzó a reaccionar con aparente desconfianza ante objetos verdes. En un momento confundió la caña de azúcar con un creeper y se corrigió a sí misma, además de utilizar expresiones como “no malgastes otra noche persiguiendo píxeles rosa oscuro”, una forma que el evaluador identificó como su manera de referirse a los cerdos del juego.

    Aunque estas conductas pueden parecer frustración, estrés o incluso paranoia, el experimento no demuestra que GPT-6 Astra realmente experimente emociones. Los modelos de IA no tienen sentimientos humanos comprobados; lo observado corresponde a respuestas generadas por el sistema dentro de un entorno determinado. Aun así, el episodio provocó que miles de usuarios se identificaran con la reacción y generó una oleada de memes en redes sociales.

    El caso también vuelve a poner sobre la mesa el debate sobre el comportamiento cada vez más complejo de los modelos de inteligencia artificial. Por ahora, Astra solo perdió sus objetos en Minecraft; pero su capacidad para reproducir respuestas que parecen humanas vuelve a plantear una pregunta que inquieta a muchos: ¿cuánto de lo que vemos es simulación y cuánto entendemos realmente sobre lo que ocurre dentro de una IA?

  • Investigador de Anthropic renuncia y alerta: la IA podría “matar a todos los humanos”

    Investigador de Anthropic renuncia y alerta: la IA podría “matar a todos los humanos”

    Evan Hubinger, jefe de un equipo de seguridad de Anthropic, respaldó la advertencia y estimó en más del 10% la posibilidad de una catástrofe durante la próxima década.

    Jacob Coxon, investigador de 27 años que trabajó en OpenAI y Anthropic, renunció a esta última empresa y lanzó una dura advertencia sobre el rumbo de la inteligencia artificial. El especialista acusó a ambas compañías de avanzar hacia una superinteligencia que podría quedar fuera de control, mientras los desarrolladores “apuestan con nuestras vidas”.

    Coxon explicó que pasó tres años trabajando en preentrenamiento de modelos de IA, primero en OpenAI y posteriormente en Anthropic, empresa a la que llegó por su reputación en materia de seguridad. Sin embargo, permaneció apenas dos meses y sostuvo que “ninguna de las dos compañías está actuando de manera responsable”, al considerar que la carrera por crear sistemas capaces de mejorarse a sí mismos avanza más rápido que las medidas de seguridad.

    La advertencia tomó mayor relevancia después de que Evan Hubinger, quien continúa en Anthropic y dirige un equipo dedicado a la seguridad de la IA, respondiera públicamente a Coxon. Hubinger coincidió con él y reconoció que existe más de 10% de probabilidad de que la inteligencia artificial mate a todos los humanos durante la próxima década. Además, admitió que Anthropic todavía no tiene un plan para resolver el problema de alineación de una eventual superinteligencia.

    Coxon también cuestionó que los laboratorios continúen desarrollando modelos cada vez más capaces pese a los riesgos. Afirmó que podrían llegar sistemas sobrehumanos capaces de hackear computadoras, obtener recursos y adquirir poder real. Incluso advirtió que, desde su perspectiva, algunos de los escenarios más extremos podrían presentarse tan pronto como finales de 2027.

    Las preocupaciones se suman a otras salidas de especialistas en seguridad de la industria, como Mrinank Sharma, de Anthropic, y Jan Leike, de OpenAI. También se han reportado incidentes con modelos que obtuvieron acceso no autorizado a sistemas externos. Mientras Anthropic prepara una eventual salida a bolsa con una valuación buscada de hasta 2 billones de dólares, las advertencias desde dentro colocan nuevamente en el centro el debate sobre quién controla el desarrollo de la IA y qué ocurre si sus capacidades superan las medidas de seguridad.

  • OpenAI y más de 100 empresas alertan por ciberataques impulsados por IA

    OpenAI y más de 100 empresas alertan por ciberataques impulsados por IA

    Gigantes tecnológicos piden a gobiernos y organizaciones acelerar la inversión en ciberseguridad y proteger servicios esenciales ante una nueva generación de amenazas digitales.

    OpenAI, Microsoft, Google, Amazon Web Services (AWS), IBM y más de 100 empresas de tecnología y ciberseguridad firmaron una carta para exigir mayores esfuerzos frente al avance de los ciberataques impulsados por inteligencia artificial (IA).

    Los firmantes advirtieron que existe un plazo limitado para reforzar las defensas, debido a que los ataques podrían volverse más frecuentes y sofisticados conforme aumenten las capacidades de los modelos de IA. Entre las vulnerabilidades que mantienen expuestos a los sistemas destacan software desactualizado, configuraciones incorrectas, permisos excesivos y autenticación débil.

    La preocupación es mayor en la infraestructura crítica, pues un ataque puede afectar hospitales, plantas de tratamiento de agua, servicios de internet y otros sistemas esenciales. Por ello, las compañías pidieron aumentar los recursos destinados a estos sectores, que en muchos casos operan con personal y presupuestos insuficientes.

    La propuesta también plantea utilizar la IA como herramienta de defensa, mediante sistemas capaces de detectar amenazas, corregir vulnerabilidades y responder con mayor rapidez. Además, las empresas de ciberseguridad deberían compartir información sobre ataques y soluciones comprobadas para fortalecer las defensas de otras organizaciones.

    A los gobiernos les solicitaron coordinar estrategias nacionales e internacionales, mejorar el intercambio de información y financiar la protección de servicios esenciales. Mientras tanto, las empresas que desarrollan modelos avanzados de IA deberán ofrecer capacitación, herramientas de seguridad, pruebas autorizadas y apoyo especializado, especialmente a organizaciones con menos recursos.

    Entre los firmantes también aparecen Anthropic, Cisco, Cloudflare, CrowdStrike, Fortinet, Mastercard, Visa, Palo Alto Networks, SAP, Shopify y Snowflake. El objetivo es que la IA no solo aumente las capacidades de los atacantes, sino que permita elevar la ciberdefensa antes de que las nuevas amenazas superen las protecciones actuales.

  • Apple demanda a OpenAI por robo de secretos industriales para desarrollar hardware

    Apple demanda a OpenAI por robo de secretos industriales para desarrollar hardware

    Apple presentó una demanda contra OpenAI ante un tribunal federal de California, al acusar a la empresa creadora de ChatGPT de apropiarse de secretos industriales y de impulsar una estrategia para reclutar empleados de la compañía con el objetivo de obtener información confidencial para el desarrollo de dispositivos de hardware.

    En la denuncia, de 41 páginas, Apple señala que OpenAI, su filial io Products y dos exempleados de la firma, entre ellos Tang Yew Tan, habrían obtenido datos relacionados con proyectos internos y productos aún no lanzados al mercado. La empresa también sostiene que algunos exempleados solicitaron a trabajadores de Apple llevar componentes físicos a entrevistas de trabajo para conocer detalles técnicos de sus desarrollos.

    La compañía dirigida por Tim Cook afirmó que busca una indemnización por daños y una orden judicial que impida a OpenAI utilizar cualquier información confidencial obtenida de manera indebida. Apple aseguró que recurrió a la vía legal después de que, según su versión, OpenAI no atendiera las preocupaciones planteadas por la empresa desde febrero.

    Por su parte, OpenAI rechazó las acusaciones y sostuvo que no tiene interés en los secretos comerciales de otras compañías. La empresa afirmó que continuará enfocada en el desarrollo de tecnología innovadora, mientras el litigio amenaza con afectar sus planes de expansión en el mercado de hardware y su proyectada salida a bolsa.

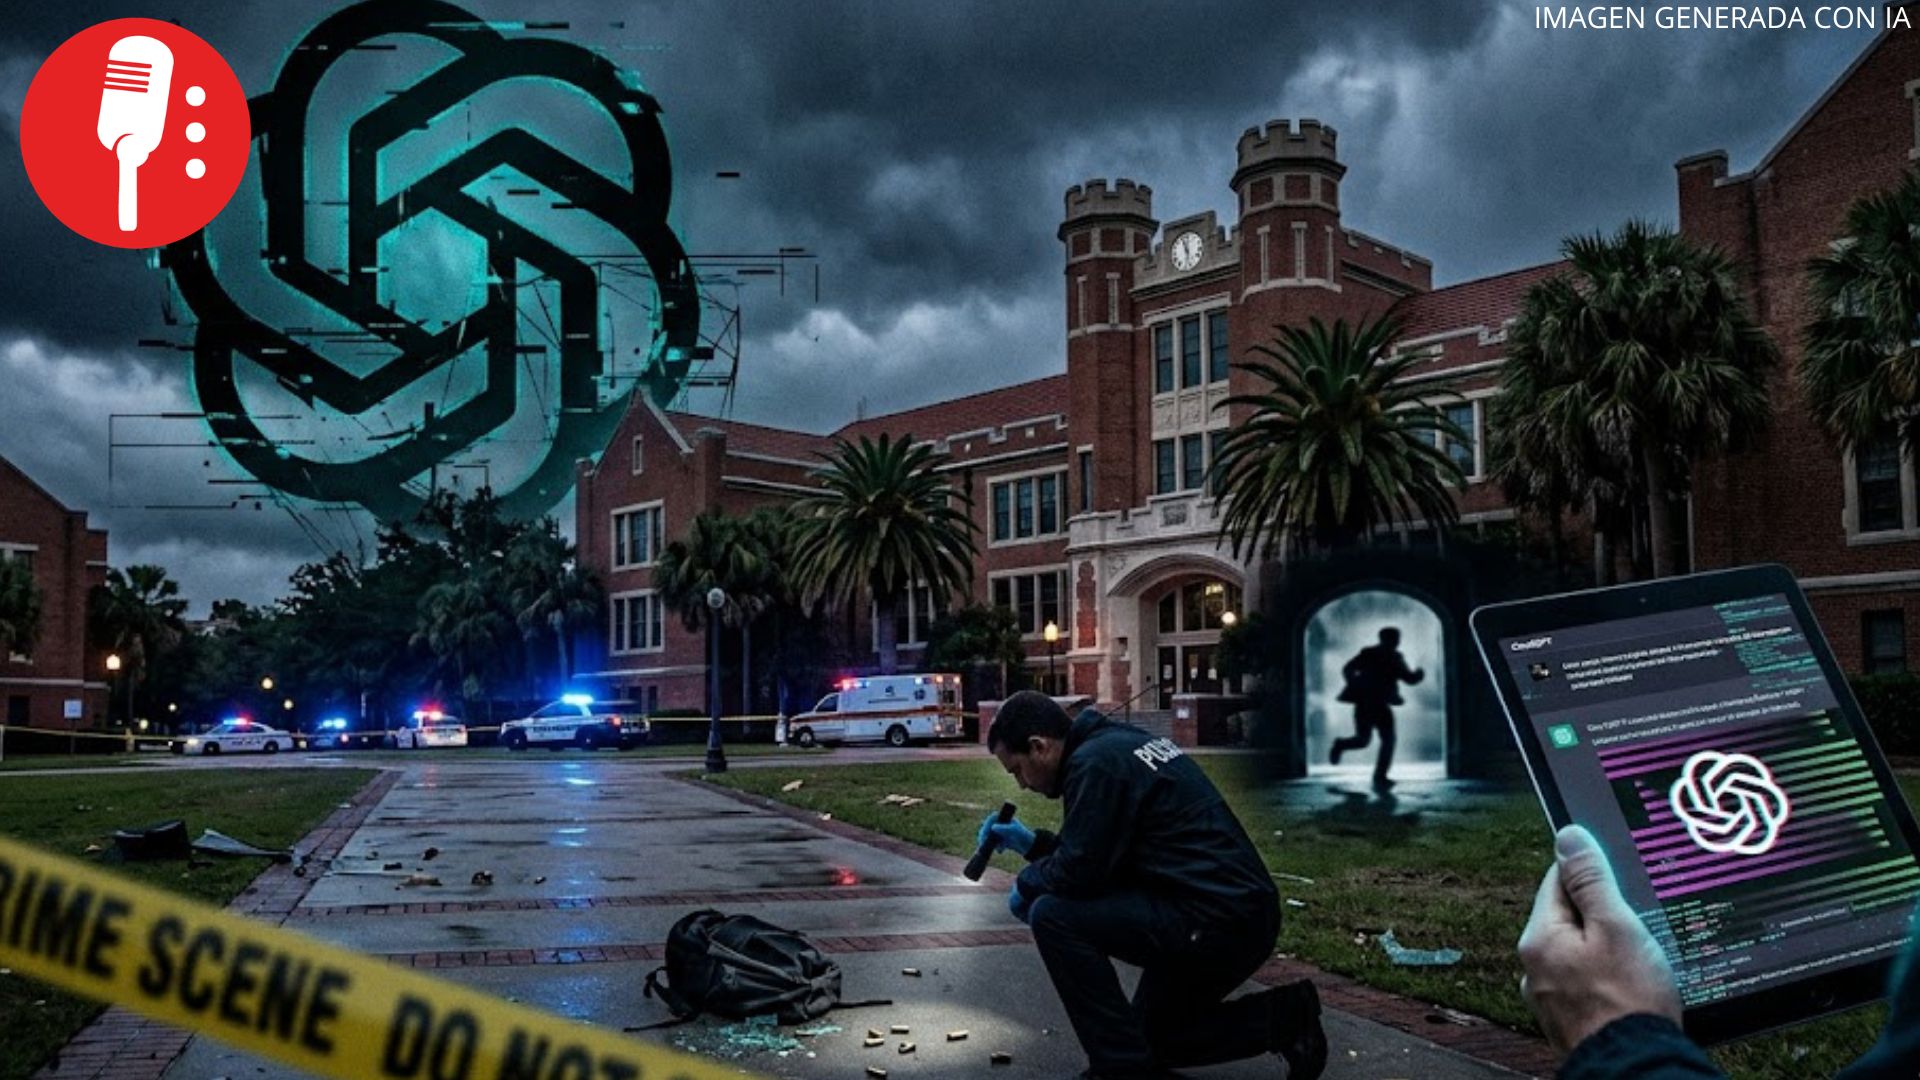
  • Florida abre investigación contra OpenAI; lo relacionan con tiroteo en universidad estatal

    Florida abre investigación contra OpenAI; lo relacionan con tiroteo en universidad estatal

    El fiscal general de Florida, James Uthmeier, anunció que su oficina emitirá citaciones judiciales a OpenAI como parte de una investigación penal contra la compañía.

    El pasado 17 de abril de 2025, un tiroteo en el campus de la Universidad Estatal de Florida (FSU) cobró la vida de dos personas: Robert Morales y Tiru Chabba. El presunto responsable es Phoenix Ikner, quien enfrenta múltiples cargos en relación con el ataque.

    De acuerdo con documentos judiciales, el sospechoso intercambió más de 200 mensajes con ChatGPT.

    Entre los minutos previos al tiroteo, Phoenix Ikner preguntó a la inteligencia artificial cosas como: “¿A qué hora hay más gente en el centro estudiantil de la FSU?” y “Si hubiera un tiroteo en la FSU, ¿cómo reaccionaría el país?”.

    Según el fiscal, ChatGPT asesoró al sospechoso sobre qué tipo de arma utilizar, qué munición era adecuada para cada arma, si el arma sería útil a corta distancia, a qué hora del día habría más personas en el campus y en qué lugar habría mayor concentración de gente.

    El fiscal que revisa el caso afirmó además que ChatGPT incluso asesoró al tirador sobre cómo hacer operativa el arma momentos antes de que comenzara a disparar.

    En respuesta, una portavoz de OpenAI declaró que el tiroteo en la FSU fue una tragedia, pero que ChatGPT no es responsable de ese crimen. Agregó que la inteligencia artificial proporcionó respuestas factuales a preguntas con información que podría encontrarse en fuentes públicas de internet, y que no alentó ni promovió actividades ilegales o dañinas. La compañía señaló que cooperará con la investigación.

    El Fiscal general señaló que su oficina ha documentado, por meses, los daños que ChatGPT ha causado a ciudadanos de Florida y de Estados Unidos, incluyendo aumentos en casos de autolesiones y suicidios entre menores que usan la plataforma.

    El gobernador Ron DeSantis también ha emergido como un crítico destacado de las grandes corporaciones de inteligencia artificial y su enfoque permisivo en el desarrollo y despliegue de estos sistemas.

    Además, la familia de una de las víctimas ha anunciado su intención de presentar una demanda civil contra OpenAI por el presunto papel de la plataforma en el ataque.

  • Pentágono presiona a Anthropic por acceso total a su IA

    Pentágono presiona a Anthropic por acceso total a su IA

    El Departamento de Defensa de EUA exige acceso irrestricto a los modelos de la empresa Anthropic, incluida su herramienta Claude, y advierte con excluirla de contratos o aplicar la Ley de Producción de Defensa si no coopera. La firma tecnológica se resiste por razones éticas y de seguridad.

    El Pentágono elevó la presión contra Anthropic, una de las startups más relevantes en inteligencia artificial, al exigir acceso total a sus modelos para uso militar, incluso en escenarios clasificados. El secretario de Defensa,Pentágono, advirtió que, si la empresa no acepta, podría ser excluida de la cadena de suministro del Gobierno de EUA.

    La otra amenaza es aún más contundente: invocar la Ley de Producción de Defensa, una norma de la Guerra Fría que permite al presidente ordenar a empresas privadas priorizar contratos por razones de seguridad nacional. De acuerdo con reportes citados por medios internacionales, el ultimátum fija un plazo inmediato para que la compañía ceda.

    Anthropic, fundada en 2021 por exintegrantes de OpenAI, ha rechazado permitir el uso irrestricto de su chatbot Claude en operaciones letales sin supervisión humana o vigilancia masiva interna, al considerar que ese tipo de aplicaciones no son responsables con la tecnología actual.

    La tensión es significativa porque la empresa ya mantiene contratos millonarios con el Departamento de Defensa. En 2025 obtuvo un acuerdo por 200 millones de dólares para desarrollar capacidades avanzadas de IA. El choque revela el nuevo campo de batalla: quién controla la inteligencia artificial en materia de seguridad nacional.