Etiqueta: seguridad digital

  • Sheinbaum firma decreto para proteger a menores en plataformas digitales

    Sheinbaum firma decreto para proteger a menores en plataformas digitales

    Redes sociales deberán verificar edades, clasificar publicaciones y habilitar controles parentales; tendrán 30 días naturales desde la entrada en vigor del decreto para informar cómo cumplirán las nuevas obligaciones.

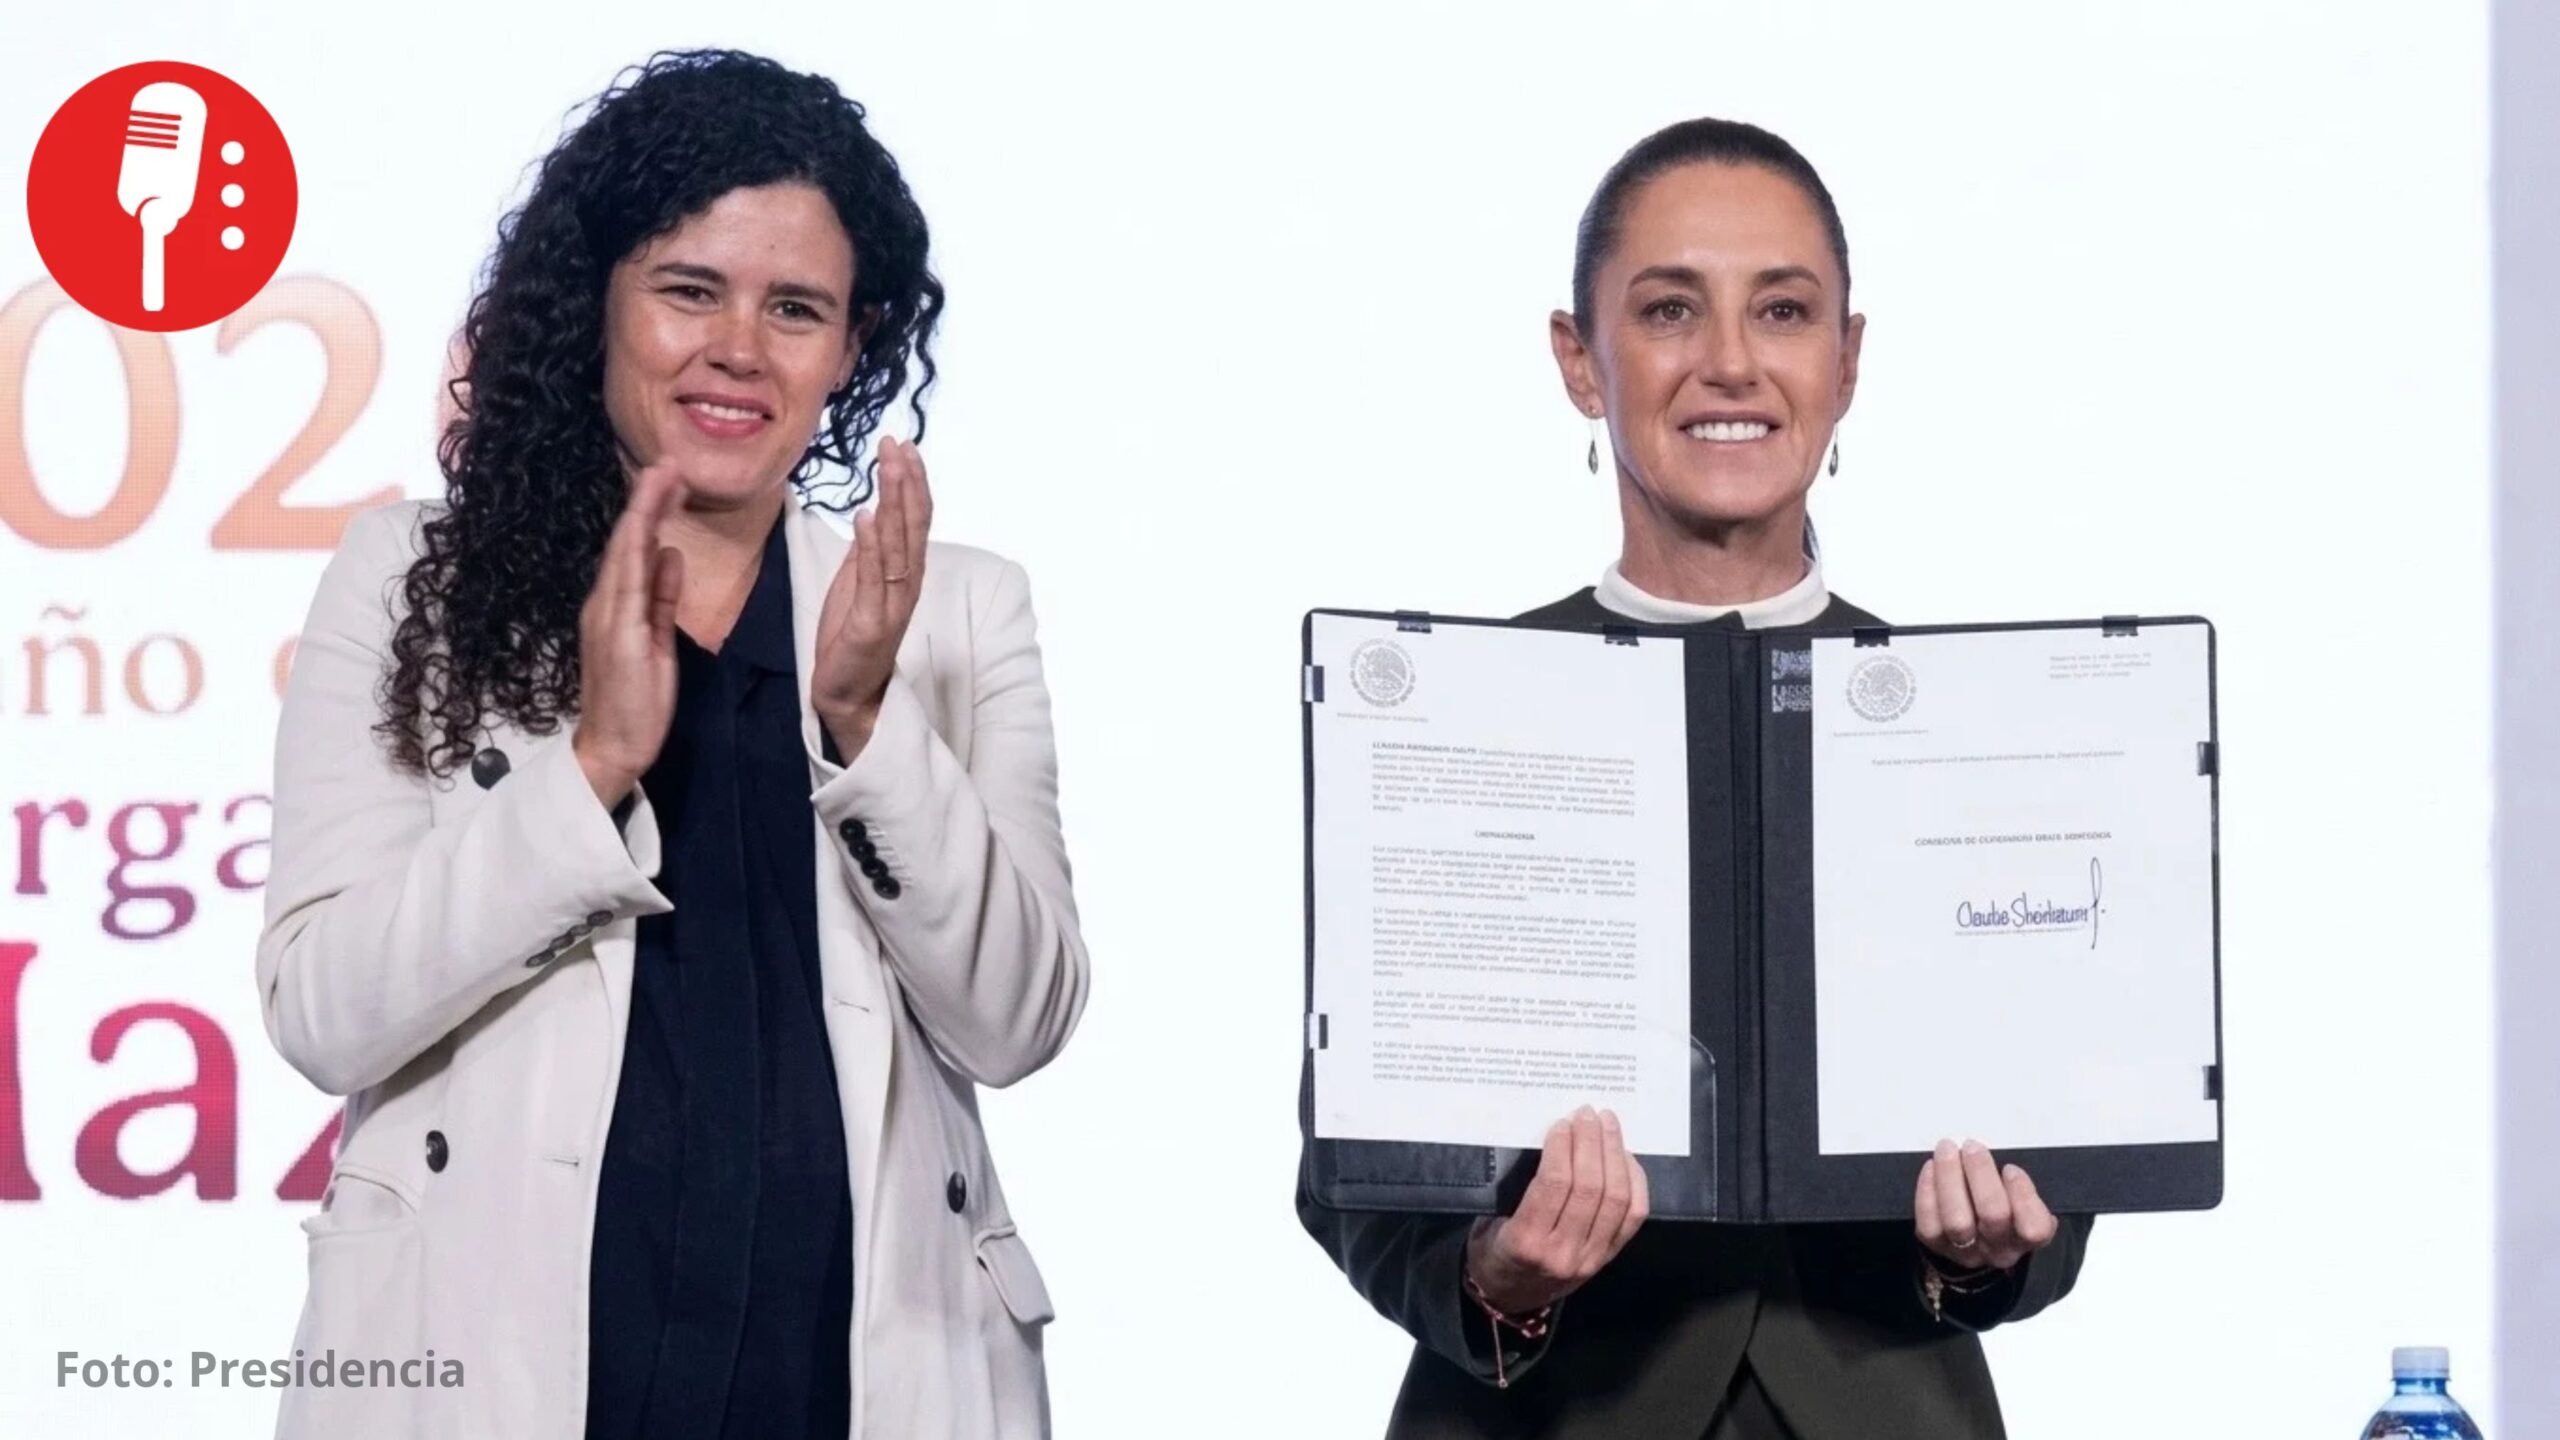
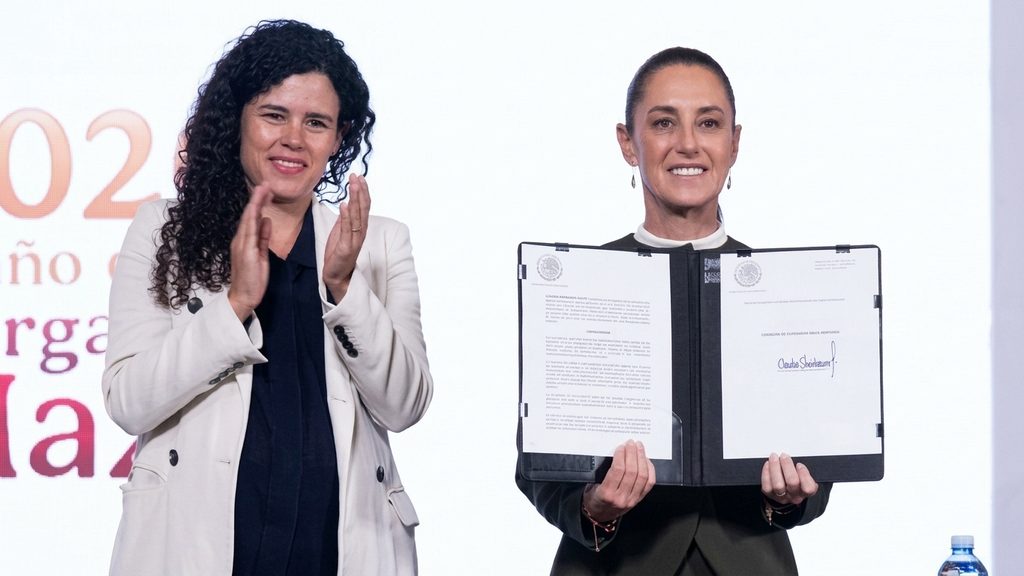
    La presidenta Claudia Sheinbaum firmó un decreto para reforzar la protección de niñas, niños y adolescentes en plataformas digitales, con medidas para identificar y retirar contenidos relacionados con violencia, abuso y explotación sexual, ciberacoso, suicidio y autolesiones.

    Durante la presentación, la consejera jurídica de la Presidencia, Luisa María Alcalde, explicó que las empresas deberán documentar las acciones implementadas e informar sobre su cumplimiento en un plazo de 30 días naturales a partir de la entrada en vigor de la disposición.

    El decreto contempla restricciones a la exposición y recomendación de contenidos que promuevan discursos de odio, extremismo violento, material sexual explícito, trastornos alimenticios, violencia escolar y conductas ilícitas. También establece obligaciones para clasificar publicaciones por edades, verificar la edad de los usuarios y activar de manera predeterminada herramientas de privacidad y seguridad.
    Las plataformas deberán habilitar mecanismos para denunciar publicaciones peligrosas y ofrecer herramientas de supervisión para madres, padres y tutores. Además, tendrán que colaborar con las autoridades de seguridad e investigación mediante puntos de contacto, conservación y entrega de evidencia relevante, así como alertas sobre contenidos que representen amenazas contra la vida.

    Sheinbaum señaló que la Agencia de Transformación Digital y Telecomunicaciones dará seguimiento a la aplicación de las medidas. Advirtió que, si las empresas no cumplen, el gobierno podría impulsar una ley que contemple sanciones. Por ahora, el decreto establece obligaciones, pero no incluye por sí mismo un esquema de castigos para las plataformas.

    Representantes de Meta, Microsoft, Apple, TikTok, Google y X participaron en reuniones con el gobierno federal sobre la implementación. La estrategia también prevé acciones con las secretarías de Educación Pública y de Salud para promover el uso responsable de redes sociales, difundir información sobre salud mental y ofrecer orientación psicológica mediante la Línea de la Vida.

  • ¡Cuidado con el fraude del falso militar! SSC alerta por perfiles que piden dinero

    ¡Cuidado con el fraude del falso militar! SSC alerta por perfiles que piden dinero

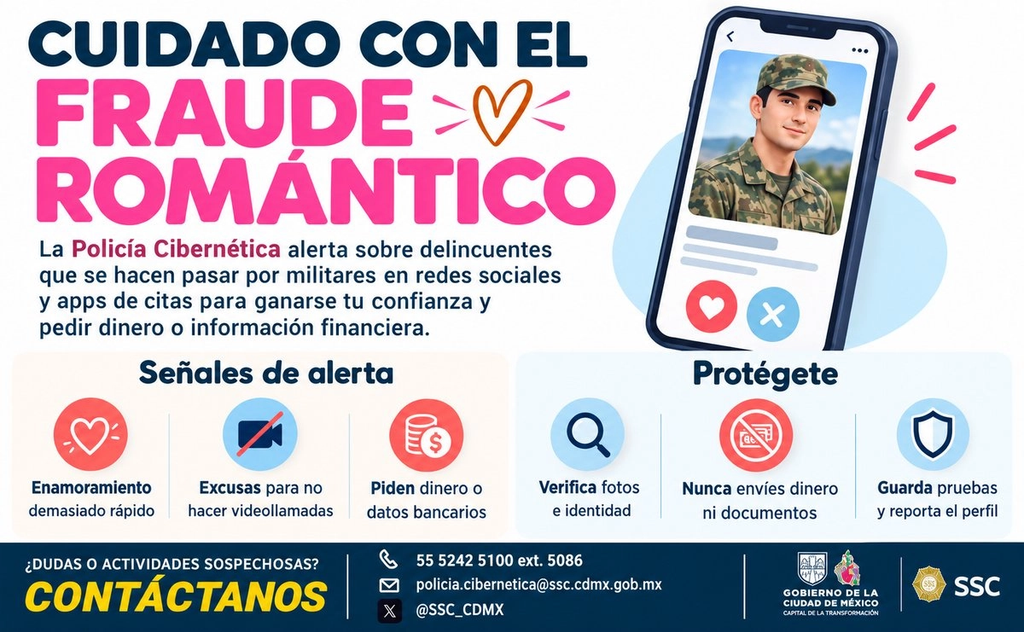
    Los delincuentes utilizan uniformes, rangos, fotografías y supuestas misiones en el extranjero para ganarse la confianza de sus víctimas y después solicitar transferencias, boletos o gastos médicos.

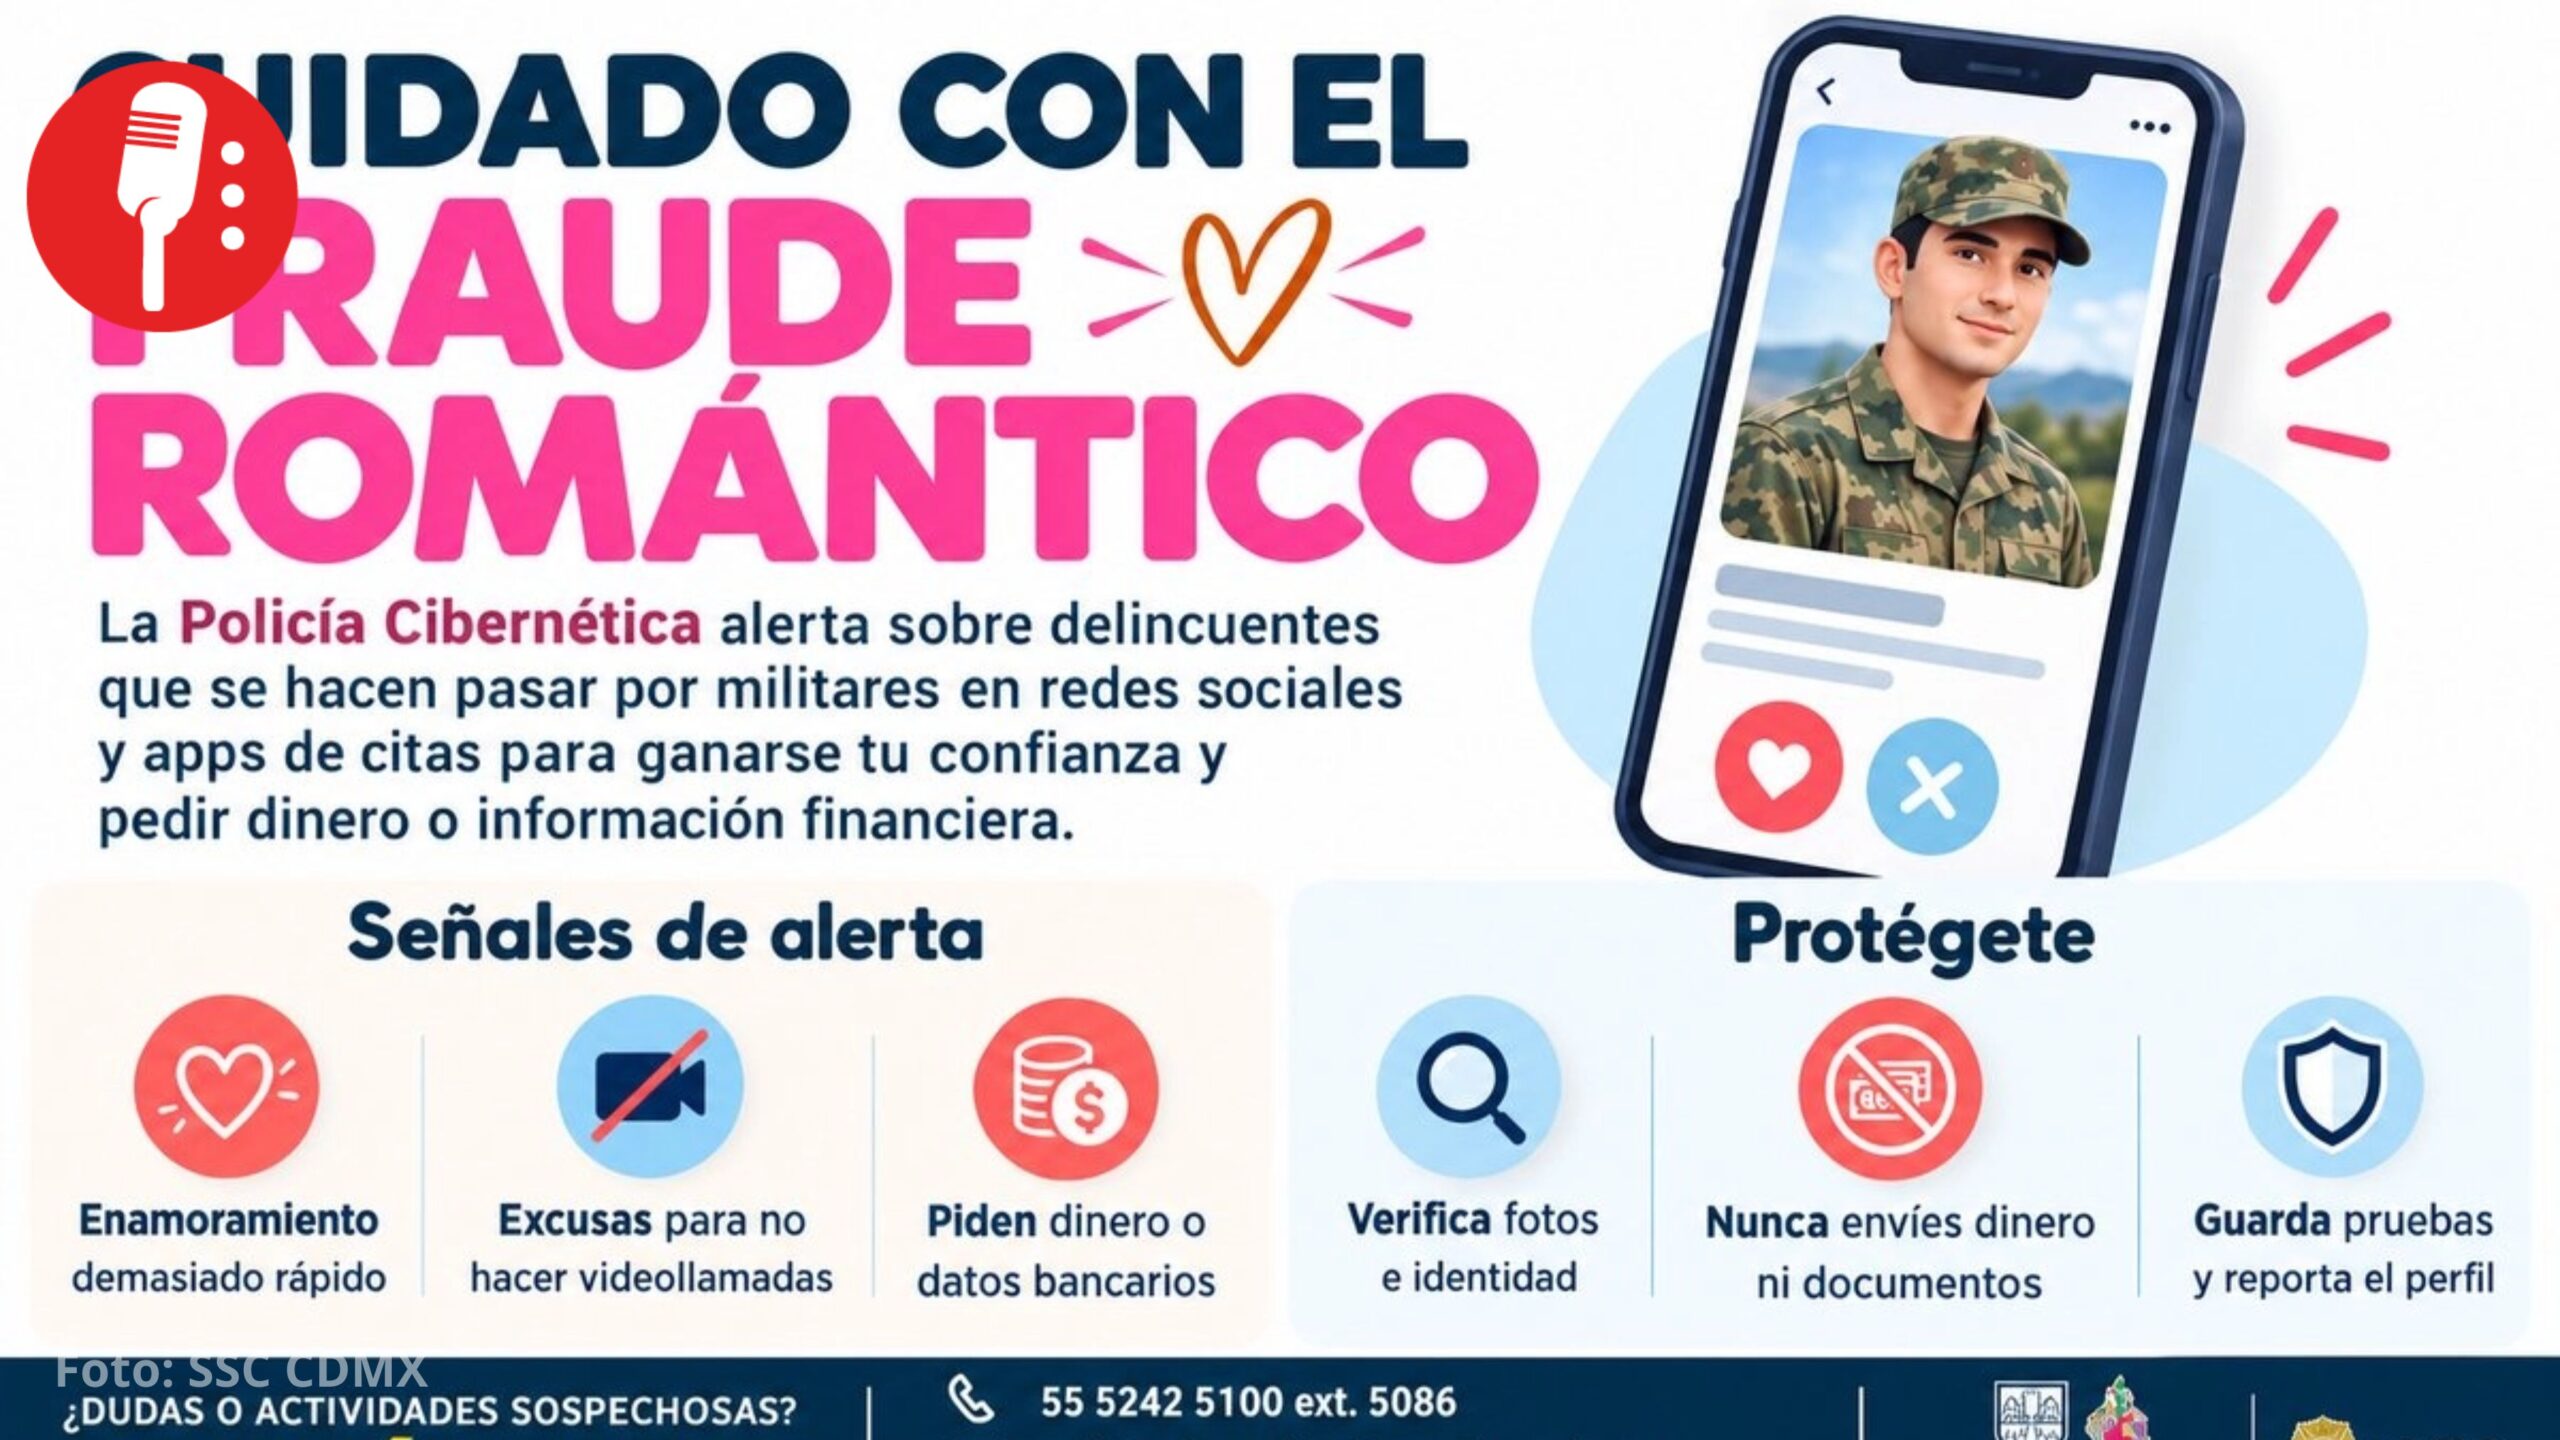
    La Unidad de Policía Cibernética de la Secretaría de Seguridad Ciudadana (SSC-CDMX) alertó sobre una modalidad de fraude en redes sociales y aplicaciones de citas en la que delincuentes se hacen pasar por militares para establecer vínculos de confianza y posteriormente pedir dinero o información financiera.

    De acuerdo con la dependencia, los estafadores utilizan fotografías, nombres, rangos, uniformes y datos relacionados con las Fuerzas Armadas para aparentar legitimidad. Una vez iniciado el contacto, aseguran encontrarse en una misión internacional, una zona de conflicto o en algún lugar que supuestamente les impide reunirse personalmente.

    La estrategia puede incluir la creación de un vínculo afectivo con la víctima e incluso conversaciones sobre una relación formal o matrimonio. Cuando la confianza está consolidada, aparece la solicitud de dinero bajo distintos pretextos: supuestos permisos, boletos de avión, paquetes retenidos, gastos médicos, impuestos, trámites aduanales o emergencias.

    La SSC-CDMX pidió no considerar una fotografía con uniforme o insignias como prueba de identidad y recomendó realizar búsquedas de las imágenes para comprobar si fueron utilizadas con otros nombres. También llamó a desconfiar de quienes eviten constantemente las videollamadas o encuentros presenciales y proporcionen excusas para no comprobar quiénes son.

    Las autoridades recomendaron no enviar dinero, tarjetas de regalo, criptomonedas o transferencias, así como evitar compartir documentos, contraseñas, códigos de autenticación o información bancaria. Ante un posible fraude, se debe suspender el contacto, reportar la cuenta y conservar capturas, perfiles, números telefónicos, conversaciones y comprobantes de pago como evidencia para una eventual denuncia.

  • Aeroméxico confirma filtración de datos de 15 millones de clientes

    Aeroméxico confirma filtración de datos de 15 millones de clientes

    La aerolínea señaló que los datos expuestos incluyen nombres, teléfonos, correos y, en algunos casos, fechas de nacimiento, pero no información financiera ni contraseñas.

    Aeroméxico confirmó la exposición de datos personales de sus clientes luego de que una presunta base con más de 15 millones de registros fuera difundida en Telegram. La información comprometida incluye nombres, fechas de nacimiento, correos electrónicos y números telefónicos, de acuerdo con los hallazgos preliminares de la compañía.

    La Secretaría Anticorrupción y Buen Gobierno abrió una investigación de oficio tras detectar la presunta filtración. Como parte de las indagatorias se obtuvo una muestra de más de 100 mil registros, en la que fueron localizados datos personales de funcionarios y figuras públicas.

    Aeroméxico indicó que los primeros análisis apuntan a que la información podría haber sido sustraída durante un incidente de ciberseguridad ocurrido en octubre de 2025, relacionado con una campaña internacional de ataques que afectó a empresas de distintos sectores. La compañía precisó que el acceso no autorizado ocurrió en una plataforma de gestión de información de clientes operada por un proveedor externo.

    La aerolínea aseguró que activó sus protocolos de respuesta y reforzó las medidas de contención junto con el proveedor involucrado. También sostuvo que el incidente no afectó sus operaciones, infraestructura tecnológica ni servicios, por lo que los vuelos continúan con normalidad.

    Hasta el momento, Aeroméxico señaló que no ha identificado exposición de cuentas bancarias, tarjetas de pago, contraseñas ni información sobre itinerarios de vuelos. Como medida preventiva, recomendó a sus clientes desconfiar de correos, llamadas o mensajes que soliciten datos personales y aseguró que colaborará con las autoridades para esclarecer los hechos y determinar responsabilidades.

  • Secretaría Anticorrupción advierte que habrá sanciones a empresas que hagan mal uso de datos personales

    Secretaría Anticorrupción advierte que habrá sanciones a empresas que hagan mal uso de datos personales

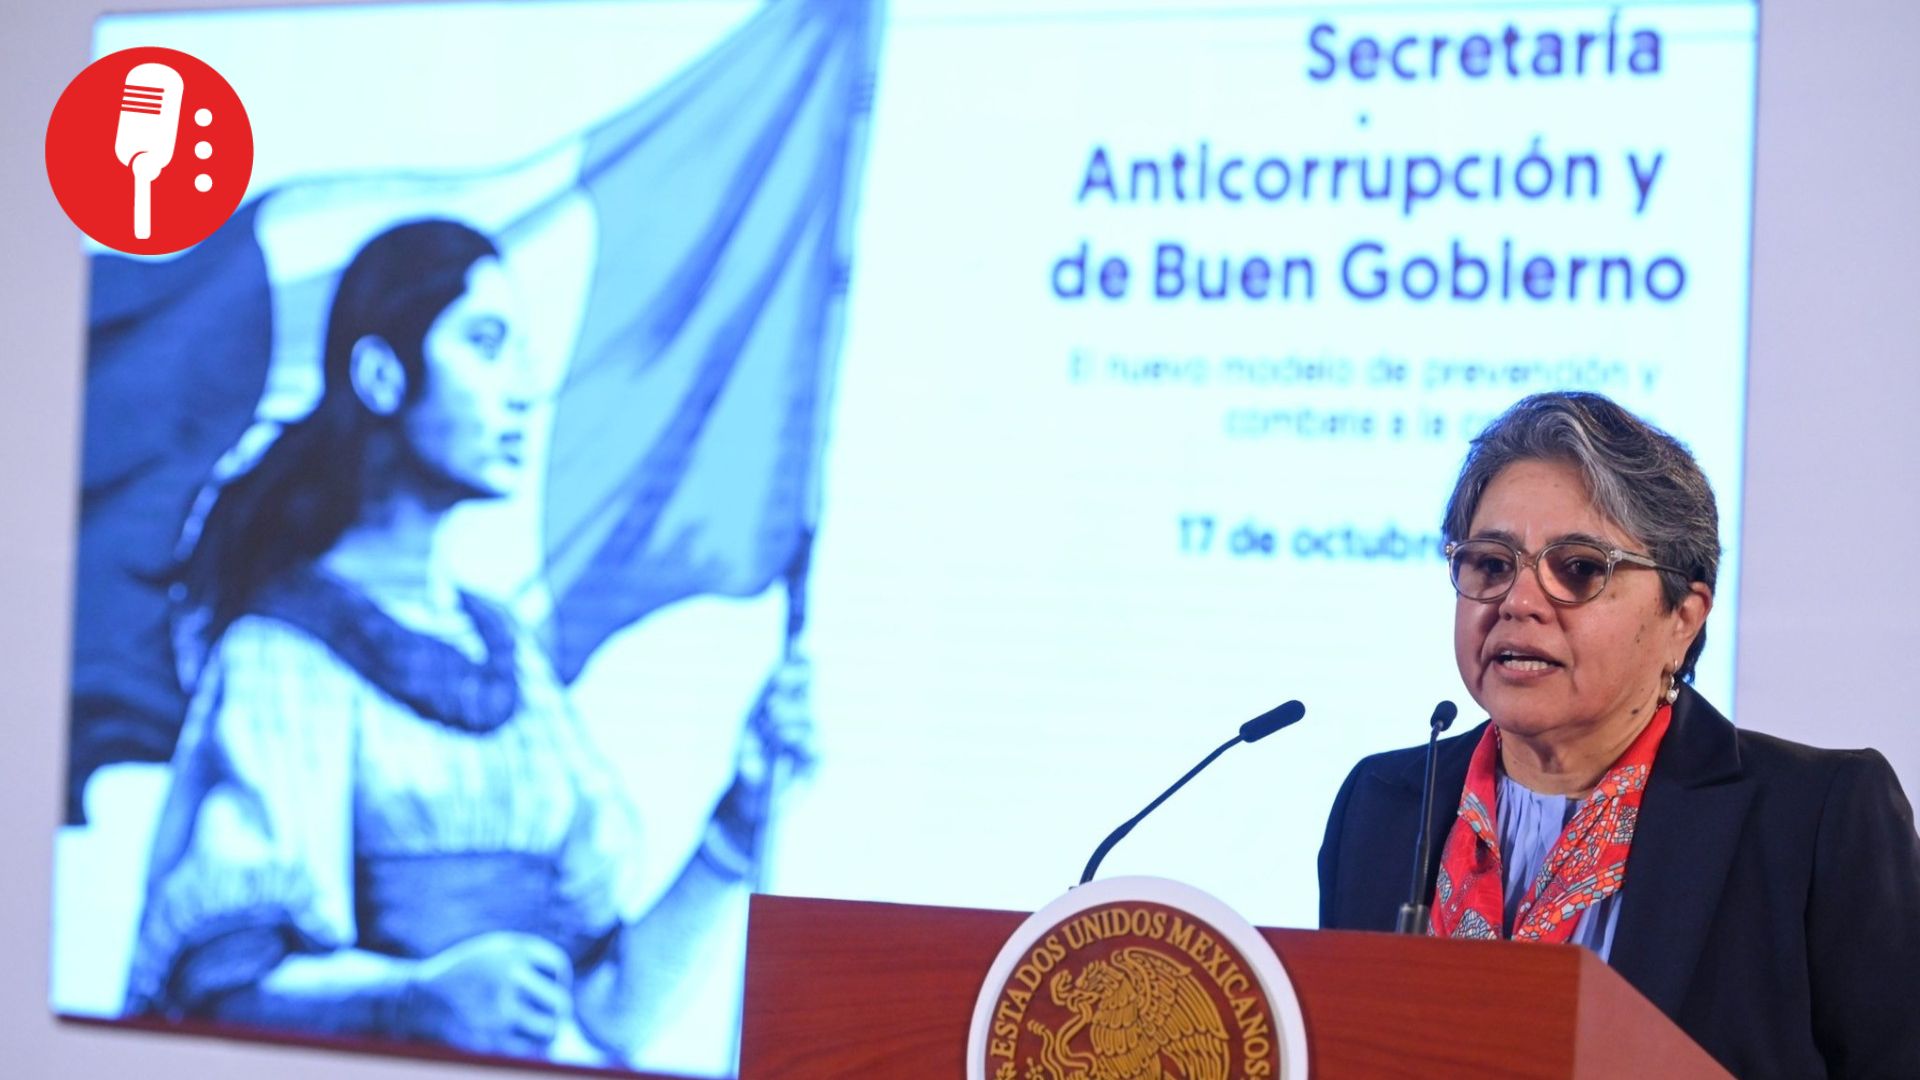
    La Secretaría Anticorrupción y Buen Gobierno advirtió que dependencias y empresas podrían enfrentar sanciones administrativas y penales por vulnerar información personal de las y los usuarios.

    La Secretaría Anticorrupción y Buen Gobierno (SABG) hizo una advertencia directa a dependencias federales y empresas privadas que manejan datos personales, al alertar sobre los riesgos de utilizar sistemas de gestión de contenidos de licencia libre, los cuales no garantizan una protección total de la información.

    La dependencia, encabezada por Raquel Buenrostro, subrayó que el uso indebido o negligente de datos personales puede derivar en sanciones administrativas e incluso penales, al tratarse de información que impacta directamente en la esfera privada de las personas. El llamado se emitió tras la polémica surgida en redes sociales por una supuesta exposición de datos durante la vinculación de líneas de Telcel, situación que la empresa aseguró tener bajo resguardo.

    La SABG informó que ha iniciado más de 20 investigaciones por presuntas vulneraciones de datos personales, en las que detectó que diversas soluciones basadas en plataformas abiertas con complementos y plantillas genéricas presentan fallas fácilmente explotables, lo que representa un riesgo significativo para los usuarios. Estas herramientas, señaló, no permiten un control integral sobre su desarrollo ni su seguridad.

    En este contexto, la Secretaría enfatizó que por primera vez la autoridad garante en protección de datos personales emprende acciones de esta magnitud, por lo que exhortó a los responsables del tratamiento de datos a solicitar acompañamiento institucional para cumplir la normativa y evitar sanciones.

    Asimismo, la SABG reconoció la urgencia de actualizar el marco legal en materia de protección de datos, ya que las leyes federal y general no han sido modificadas sustancialmente en más de 15 años. También reveló irregularidades heredadas del extinto INAI, como procedimientos reportados indebidamente como concluidos y multas no ejecutadas, lo que generó esquemas de impunidad que ahora serán revisados y sancionados conforme a la ley.